

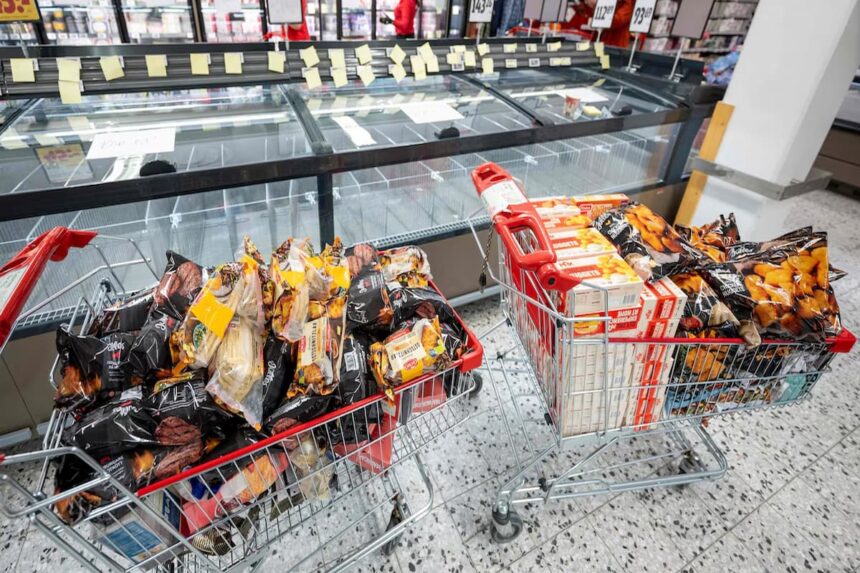
Les distributeurs européens accélèrent la sécurisation de leurs équipements après une nouvelle vague de cyberattaques ayant visé les systèmes de réfrigération de supermarchés dans huit pays. Les intrusions, survenues lundi 2 novembre, ont permis à des pirates de modifier à distance les températures des chambres froides et des congélateurs, entraînant la destruction de grandes quantités de denrées alimentaires.
Cette nouvelle campagne fait suite à une première série d’incidents survenue en France trois semaines auparavant. Des centaines de magasins avaient alors été touchés par des manipulations à distance de leurs installations frigorifiques. La répétition de ces attaques révèle la vulnérabilité d’équipements industriels connectés, parfois anciens et insuffisamment protégés.
En Suède, l’enseigne Coop a annoncé ce mercredi le remplacement progressif de certaines connexions 4G par des systèmes 5G et des modems plus récents. Les installations concernées ont été déconnectées d’Internet. L’enseigne ICA a, de son côté, indiqué que les 23 magasins touchés utilisaient des équipements situés en dehors de son réseau informatique centralisé.
En Belgique, Carrefour a signalé hier soir des incidents dans 15 magasins sur un parc d’environ 700 points de vente. Des enseignes et commerces indépendants ont également été concernés dans plusieurs pays. En Allemagne, l’opérateur Edeka a notamment relevé un incident dans un magasin exploité par un commerçant indépendant.
Des infrastructures connectées insuffisamment protégées
Ces attaques mettent en évidence les risques liés à la numérisation des équipements techniques. Les systèmes de réfrigération sont souvent accessibles à distance afin de permettre aux fabricants et aux prestataires de maintenance de surveiller les températures et d’intervenir en cas de dysfonctionnement.
Mais cette connectivité constitue également une porte d’entrée potentielle pour les cybercriminels, notamment lorsque les logiciels ne sont plus actualisés, que les équipements ne bénéficient plus du soutien de leur fabricant ou que les dispositifs de contrôle restent directement accessibles depuis Internet.
Le fournisseur danois Danfoss, dont les équipements figurent parmi les systèmes concernés, recommande aux distributeurs de vérifier les connexions, d’installer les mises à jour de sécurité et de retirer de l’Internet public les installations insuffisamment protégées.
Les experts soulignent toutefois que la déconnexion des équipements ne constitue qu’une mesure d’urgence : elle réduit les possibilités d’intrusion, mais ne corrige pas les failles de sécurité à leur origine.
L’Europe face au risque de perturbation des chaînes alimentaires
L’ampleur géographique des incidents pousse les autorités à renforcer leur coopération. L’agence européenne chargée de la cybersécurité (ENISA) a insisté sur la nécessité d’un partage rapide des informations et d’une réponse coordonnée entre les États membres.
Au Royaume-Uni, le Centre national de cybersécurité (NCSC) a également placé les acteurs concernés en état de vigilance renforcée. Son directeur, Richard Horne, a averti que les incidents liés à des technologies anciennes pourraient devenir plus fréquents si les infrastructures ne sont pas adaptées aux menaces actuelles.
L’identité des auteurs et leurs motivations restent inconnues. Aucune revendication n’a été formulée. Les autorités n’ont pas établi de lien entre les différentes vagues d’attaques ni confirmé l’implication d’un acteur étatique.
Au-delà des pertes commerciales, ces incidents soulèvent une question stratégique : la sécurité des infrastructures alimentaires dépend désormais aussi de la protection informatique des équipements industriels. Une défaillance numérique localisée peut rapidement provoquer des pertes de stocks, perturber la distribution et fragiliser la confiance des consommateurs.