


L’intelligence artificielle (IA) ne pose pas seulement un défi technologique. Elle interroge la responsabilité des dirigeants, l’indépendance des fonctions de contrôle et la capacité des institutions à maîtriser leurs données, leurs infrastructures et leurs dépendances. La rencontre régionale organisée à Tunis avec l’ESCWA les 4 et 5 novembre 2026 donne une nouvelle actualité à cette question.
L’intelligence artificielle s’impose progressivement dans les stratégies des banques, des administrations et des entreprises. Elle promet d’accélérer les décisions, d’améliorer la productivité, de détecter les anomalies et de transformer les modèles économiques. Mais derrière cette promesse technologique se trouve une question institutionnelle fondamentale : qui maîtrise réellement les choix, les données, les algorithmes et les risques associés à ces transformations ?
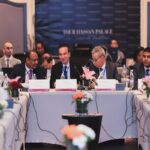
Cette interrogation prend une dimension régionale particulière avec la sixième session de la Commission de la technologie au service du développement, organisée les 4 et 5 novembre 2026 à Tunis, en coopération avec la Commission économique et sociale des Nations unies pour l’Asie occidentale (ESCWA). Les échanges portent notamment sur la coopération et l’intégration numérique arabes, l’actualisation de l’Agenda numérique arabe et la nécessité de mettre en place des cadres responsables et sécurisés de gouvernance de l’intelligence artificielle.
Cette rencontre rappelle que la transformation numérique ne peut être dissociée des questions de confiance, de sécurité et de maîtrise technologique. Elle invite également à dépasser les déclarations d’intention pour examiner les capacités réelles des institutions à gouverner les technologies qu’elles adoptent.
Dans de nombreuses organisations, le débat porte encore principalement sur les équipements, les plateformes, les partenariats technologiques et les performances annoncées. Or, l’acquisition d’une solution performante ne garantit ni la pertinence de son utilisation ni la maîtrise de ses conséquences. L’intelligence artificielle ne supprime pas les exigences de gouvernance. Elle les renforce. Elle rend indispensable une évolution des mécanismes de contrôle, d’audit et de responsabilité des dirigeants.
Pour les banques tunisiennes, particulièrement les établissements publics engagés dans des transformations profondes de leurs systèmes d’information, cette question revêt une importance particulière. Elle concerne également les administrations et les entreprises du Maghreb qui cherchent à moderniser leurs processus sans créer de nouvelles dépendances technologiques. Le véritable enjeu n’est donc pas seulement d’adopter l’intelligence artificielle. Il est de construire la capacité institutionnelle de la comprendre, de la contrôler et d’en assumer les conséquences.
L’illusion technologique : moderniser les applications sans transformer les fondations
Dans le secteur bancaire, l’intelligence artificielle ouvre des perspectives considérables. Détection de la fraude, scoring, analyse du risque de crédit, lutte contre le blanchiment, automatisation documentaire, assistance aux conseillers et amélioration de la relation client : les applications potentielles sont nombreuses. Mais leur efficacité dépend d’une condition préalable souvent sous-estimée : la qualité des fondations informationnelles et organisationnelles sur lesquelles elles reposent.
Un modèle prédictif ne corrige pas spontanément une donnée incomplète, une architecture fragmentée ou un processus mal maîtrisé. Une solution générative ne remplace pas une politique documentaire cohérente. Un algorithme de scoring ne rend pas plus fiable une décision si les données utilisées sont biaisées, insuffisamment actualisées ou dépourvues de traçabilité.
La modernisation d’un système bancaire ne peut donc se réduire à l’ajout de nouvelles couches technologiques sur un Core Banking existant. Elle suppose une architecture cohérente associant systèmes transactionnels, interfaces sécurisées, gouvernance des données, capacités analytiques et dispositifs de contrôle. L’ouverture progressive des systèmes par API peut favoriser l’interopérabilité et l’innovation, mais elle introduit également de nouveaux points d’exposition. La multiplication des interfaces, des prestataires et des services externalisés élargit le périmètre à surveiller.
Trois risques méritent une attention particulière:
Le premier est celui de l’opacité algorithmique. Lorsqu’un modèle contribue à une décision de crédit, à une évaluation du risque ou à une alerte de conformité, l’établissement doit pouvoir comprendre les facteurs déterminants, retracer les données utilisées et identifier les responsabilités associées. La décision finale ne saurait devenir une conséquence automatique d’une recommandation technique.
Le deuxième concerne la maîtrise des données. Le recours à des services d’intelligence artificielle hébergés ou exploités à l’étranger doit être examiné au regard de la confidentialité, du secret bancaire, de la localisation des traitements, des conditions contractuelles et de la réversibilité. La souveraineté ne signifie pas nécessairement tout héberger localement. Elle suppose de conserver une maîtrise effective des données et des conditions de leur exploitation.
Le troisième risque est celui de la dépendance technologique. Une organisation qui ne maîtrise ni ses architectures, ni ses interfaces, ni les modalités de récupération de ses données peut perdre progressivement sa capacité de négociation et de décision face à ses fournisseurs.
À ces risques s’ajoutent les vulnérabilités propres aux outils génératifs : divulgation involontaire d’informations confidentielles, réponses erronées présentées avec assurance, contenus manipulés et difficultés à contrôler les évolutions des modèles utilisés. La transformation numérique ne peut ainsi être considérée comme réussie que lorsque les gains opérationnels s’accompagnent d’une maîtrise durable des infrastructures, des données et des processus.
L’audit interne face à une nouvelle génération de risques
La gouvernance bancaire tunisienne dispose déjà d’un cadre réglementaire structuré. La loi n° 2016-48 du 11 juillet 2016 relative aux banques et aux établissements financiers consacre les exigences de gouvernance et de contrôle interne. Ses dispositions prévoient notamment des comités spécialisés et des fonctions indépendantes d’audit interne, de gestion des risques et de contrôle de la conformité. La circulaire de la Banque centrale de Tunisie n° 2021-05 du 19 août 2021 précise le cadre de gouvernance applicable aux banques et aux établissements financiers.
Ces textes constituent un socle institutionnel important. Ils ne doivent toutefois pas être interprétés comme un dispositif spécifique couvrant automatiquement l’ensemble des nouveaux risques liés à l’intelligence artificielle.
La question est donc celle de leur traduction opérationnelle face à des technologies qui modifient profondément les conditions de production, de traitement et d’utilisation de l’information. Les choix technologiques ne sont pas de simples décisions d’équipement. Ils engagent la continuité des activités, la sécurité des données, les coûts futurs, la dépendance envers les fournisseurs et parfois la capacité même de l’établissement à maîtriser ses opérations critiques. Or, ces dimensions ne peuvent être évaluées exclusivement à travers des vérifications documentaires ou des contrôles de régularité.
L’audit interne doit pouvoir apprécier la cohérence entre la stratégie annoncée et les capacités effectivement disponibles. Il doit notamment examiner si les investissements technologiques répondent à des besoins clairement identifiés, si les architectures retenues sont suffisamment documentées, si les risques ont été évalués et si les dispositifs de contrôle sont opérationnels. Il doit également pouvoir vérifier la réalité des mécanismes de sécurité, la qualité des données, la traçabilité des traitements, les conditions d’externalisation et la capacité de l’établissement à maintenir ou reprendre ses activités en cas de défaillance d’un prestataire.
Cette évolution ne signifie pas que l’audit interne doit se substituer aux équipes informatiques ou prendre en charge les décisions opérationnelles. Son indépendance demeure essentielle. Sa mission consiste précisément à apporter une assurance objective sur la maîtrise des risques et l’efficacité des dispositifs mis en place par les responsables concernés. Le contrôle de la transformation doit ainsi dépasser la conformité des procédures pour interroger la qualité des arbitrages, la pertinence des investissements et la réalité des résultats.
De l’audit informatique à l’audit des choix stratégiques
L’une des évolutions majeures attendues concerne le périmètre même de l’audit informatique. Pendant longtemps, les missions d’audit des systèmes d’information ont principalement porté sur les accès, les habilitations, les traitements, les sauvegardes, la sécurité des infrastructures et la continuité d’activité. Ces dimensions demeurent indispensables, mais elles ne suffisent plus. Avec l’intelligence artificielle, les risques se situent également en amont et en aval des traitements informatiques.
En amont, il faut examiner la provenance des données, leur qualité, les conditions de leur préparation, les droits d’utilisation et les critères de sélection des modèles. Pendant l’exploitation, il faut surveiller la stabilité des performances, les biais éventuels, les dérives des modèles, les incidents et les modifications apportées aux paramètres.
En aval, il faut pouvoir retracer les résultats produits, identifier les personnes ayant validé les décisions et disposer de mécanismes permettant de contester, corriger ou interrompre un traitement automatisé lorsque cela devient nécessaire. Cette approche suppose une collaboration plus étroite entre les fonctions informatiques, les métiers, la gestion des risques, la conformité, la sécurité et l’audit interne. Elle impose aussi une montée en compétences des équipes de contrôle.
Les auditeurs doivent progressivement acquérir une compréhension suffisante des architectures de données, des API, des environnements Cloud, des modèles algorithmiques et des mécanismes de cybersécurité. Ils n’ont pas vocation à devenir tous des spécialistes de l’intelligence artificielle, mais doivent être capables d’en apprécier les risques, de challenger les dispositifs de maîtrise et de mobiliser les expertises techniques nécessaires.
Une attention particulière doit également être accordée aux compétences disponibles dans les instances dirigeantes. Un conseil d’administration ne peut exercer pleinement sa responsabilité sur des investissements technologiques majeurs s’il ne dispose pas des informations et des capacités d’analyse lui permettant d’en comprendre les implications. La gouvernance doit donc organiser la remontée des risques technologiques au niveau approprié, avec des indicateurs compréhensibles, des responsabilités identifiées et un suivi effectif des mesures correctrices.
L’intelligence artificielle exige une responsabilité tout au long de son cycle de vie
L’une des erreurs les plus fréquentes consiste à considérer la gouvernance de l’intelligence artificielle comme une étape préalable à la mise en production d’une solution. En réalité, les risques évoluent tout au long de son cycle de vie. Un modèle initialement performant peut perdre de sa pertinence lorsque les comportements des clients, les conditions économiques ou les données disponibles changent. Une solution correctement paramétrée peut devenir vulnérable à la suite d’une modification technique ou d’une évolution de son environnement.
La gouvernance doit donc être continue. Chaque projet devrait être précédé d’une évaluation de sa finalité, de ses risques, de la sensibilité des données utilisées et du niveau d’autonomie accordé au système. Les responsabilités du fournisseur, de l’intégrateur, de l’utilisateur et de l’instance décisionnelle doivent être définies contractuellement et opérationnellement.
Il convient également de prévoir des mécanismes de supervision humaine, de traçabilité, de contrôle périodique et de suspension lorsque le comportement du système devient inadapté. La supervision humaine ne doit pas se limiter à une validation formelle. Elle suppose que les personnes chargées de contrôler les résultats disposent des compétences, des informations et de l’autorité nécessaires pour remettre en question une recommandation algorithmique. Dans le domaine bancaire, cette exigence est particulièrement forte lorsque les outils interviennent dans des décisions susceptibles d’affecter les clients, les engagements financiers ou les obligations réglementaires.
La question n’est pas de freiner l’automatisation. Elle est de déterminer les domaines dans lesquels elle peut être déployée, les limites qu’elle doit respecter et les conditions dans lesquelles une intervention humaine demeure indispensable.
Les principes de l’OCDE sur l’intelligence artificielle, actualisés en 2024, offrent à cet égard un cadre de référence utile. Ils mettent notamment l’accent sur la transparence, l’explicabilité, la robustesse, la sécurité, la traçabilité et la responsabilité des acteurs tout au long du cycle de vie des systèmes. Ces principes ne se substituent pas aux réglementations nationales. Ils peuvent cependant contribuer à rendre les pratiques de gouvernance plus cohérentes et à faciliter la coopération entre les institutions.
Banques publiques : faire de la gouvernance un levier de transformation
La question revêt une dimension particulière pour les banques publiques tunisiennes. Leur modernisation ne peut être appréciée uniquement à travers le renouvellement des plateformes informatiques, l’acquisition de solutions numériques ou le nombre de projets engagés. Elle doit être évaluée à partir de leur capacité à améliorer durablement la qualité des services, l’efficacité opérationnelle, la maîtrise des risques et le financement de l’économie.
Cela suppose une gouvernance capable de relier les décisions stratégiques aux résultats attendus. Un investissement dans une nouvelle architecture informatique doit être accompagné d’une évaluation de ses coûts complets, de ses conditions d’exploitation, de sa capacité d’évolution et des bénéfices mesurables attendus. Le choix d’une solution d’intelligence artificielle doit être justifié par un besoin métier identifié, une analyse des risques et des indicateurs permettant d’en mesurer la contribution réelle.
Les organes de gouvernance doivent également veiller à ce que les projets ne soient pas enfermés dans une succession de décisions techniques insuffisamment coordonnées. Les responsabilités entre directions métiers, systèmes d’information, maîtrise d’ouvrage, achats, sécurité et fonctions de contrôle doivent être clairement réparties. L’audit interne peut alors jouer un rôle déterminant en évaluant non seulement la conformité des opérations, mais aussi la cohérence du dispositif global de transformation et la mise en œuvre effective des décisions correctrices.
Cette évolution est d’autant plus nécessaire que les banques publiques doivent concilier plusieurs impératifs : rentabilité, inclusion financière, soutien aux entreprises, sécurité des déposants et contribution aux politiques de développement. La gouvernance technologique devient ainsi une composante de leur gouvernance économique.
De la coopération numérique arabe à une capacité technologique partagée
La rencontre organisée à Tunis avec l’ESCWA ouvre une perspective qui dépasse les frontières nationales. Les chiffres présentés à cette occasion illustrent l’ampleur du défi régional. Selon les données communiquées par la représentante de l’ESCWA, si les réseaux de télécommunications couvrent environ 95 % de la population arabe, la proportion des utilisateurs d’Internet se situe autour de 70 %. La présence des contenus en langue arabe sur le Web reste également limitée, avec environ 1 % des sites mondiaux, alors que plus de 400 millions de personnes parlent cette langue.
Ces écarts montrent que l’intégration numérique ne se résume pas à la disponibilité des réseaux. Elle dépend aussi de l’accès effectif aux services, de la production de contenus, des compétences, de la qualité des infrastructures et de la capacité à développer des solutions adaptées aux besoins économiques et sociaux de la région.
L’intelligence artificielle ajoute une nouvelle dimension à ce défi. Les modèles, les données d’entraînement, les capacités de calcul et les infrastructures nécessaires à leur exploitation sont inégalement répartis. Sans coopération, les pays de la région risquent de rester essentiellement des utilisateurs de technologies conçues, entraînées et contrôlées ailleurs. Une coopération numérique arabe et maghrébine pourrait donc dépasser le simple échange d’expériences pour s’orienter vers la construction de capacités partagées.
Plusieurs chantiers méritent d’être examinés : le développement de ressources linguistiques arabes, la constitution de corpus de données de qualité, la recherche appliquée, la formation spécialisée, l’interopérabilité des infrastructures et le partage de référentiels de gouvernance et de cybersécurité. La mutualisation de certaines capacités de calcul ou de recherche pourrait également être étudiée, dans le respect des exigences de sécurité, de confidentialité et de souveraineté des États concernés.
Pour les banques et les administrations, une telle dynamique pourrait favoriser la diffusion de pratiques communes en matière d’audit des systèmes d’intelligence artificielle, d’évaluation des fournisseurs, de protection des données et de gestion des risques algorithmiques.
Il ne s’agit pas d’uniformiser les réglementations nationales ni de construire une souveraineté numérique isolée. Il s’agit de renforcer la capacité des institutions à choisir leurs partenaires, maîtriser leurs dépendances et défendre leurs intérêts dans un environnement technologique mondialisé.
La Tunisie pourrait contribuer à cette dynamique en mobilisant ses compétences universitaires, ses professionnels des systèmes d’information, ses institutions financières et son écosystème technologique. Mais cette ambition suppose de dépasser le cadre des rencontres institutionnelles pour définir des projets identifiables, des responsabilités précises, des financements et des indicateurs de résultats. L’actualisation de l’Agenda numérique arabe ne prendra véritablement son sens que si elle permet de passer des orientations communes à des réalisations évaluables.
Contrôler la trajectoire pour maîtriser la transformation
L’intelligence artificielle ne constitue ni une garantie automatique de performance ni une menace qu’il faudrait écarter par principe. Elle amplifie les forces et les faiblesses des organisations qui l’adoptent. Une institution dotée d’une gouvernance solide peut en faire un levier de productivité, de qualité de service et de maîtrise des risques. Une institution qui néglige ses fondations organisationnelles et ses mécanismes de contrôle peut, au contraire, transformer une innovation prometteuse en nouvelle source de dépendance et de vulnérabilité.
Pour les banques tunisiennes et, plus largement, les institutions du Maghreb et de l’espace arabe, l’enjeu consiste désormais à faire évoluer la gouvernance au rythme de la transformation technologique. L’audit interne doit conserver son indépendance tout en renforçant sa capacité à évaluer les choix stratégiques, les architectures numériques et les risques algorithmiques. Les dirigeants doivent disposer d’une information suffisamment fiable pour arbitrer. Les fonctions de contrôle doivent pouvoir intervenir avec les compétences et les moyens adaptés. Les investissements technologiques doivent enfin être évalués à partir de leurs résultats réels, non de leur seule visibilité.
La coopération régionale peut compléter cet effort en facilitant le partage des compétences, la définition de référentiels compatibles et le développement de capacités technologiques adaptées aux réalités économiques et linguistiques de la région. La souveraineté numérique ne se décrète pas par l’acquisition de technologies. Elle se construit par la capacité à les comprendre, à les contrôler et à en assumer les conséquences.