

Plus de 500 magasins ont été touchés, avec des pertes potentielles de plusieurs millions d’euros dues aux produits avariés.
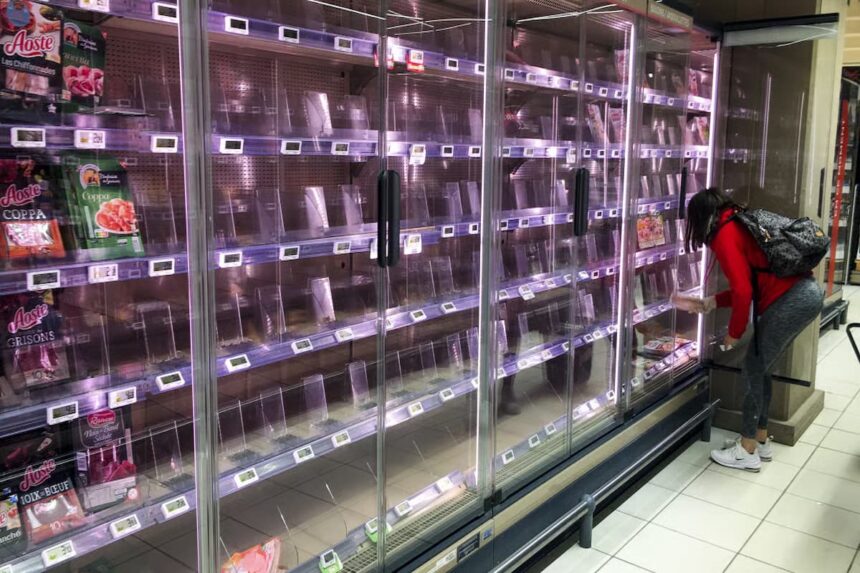
Des pirates informatiques ont surchauffé à distance les réfrigérateurs de centaines de supermarchés en France, détruisant des tonnes de produits frais et surgelés, selon les médias locaux et des responsables du secteur. Cette cyberattaque massive a engendré des pertes de plusieurs millions d’euros pour les distributeurs, certains magasins ayant été contraints de fermer temporairement.
Selon Le Monde, l’attaque a eu lieu dans la nuit de dimanche à lundi, touchant environ 300 magasins Intermarché et Netto, 100 points de vente Coopérative U, 80 supermarchés Carrefour, 30 magasins Monoprix et plusieurs magasins E.Leclerc. Ce qui porte le total estimé à plus de 500.
Outre les supermarchés, la cyberattaque a également touché le grossiste Metro, les membres de l’association française de la filière viande Culture Viande, et des bouchers indépendants.
Selon une enquête de BFM-TV diffusée mardi 13 octobre, des pirates informatiques ont ciblé les régulateurs de réfrigération du fabricant danois Danfoss, qui permettent aux techniciens de régler la température à distance. Les auteurs de l’attaque ont activé les systèmes de dégivrage automatique, forçant ainsi les unités de réfrigération à chauffer jusqu’à 50 °C dans certains cas, au lieu de maintenir les aliments au frais.
En conséquence, les employés des supermarchés ont découvert, à leur arrivée au travail, des unités de réfrigération surchauffées et des rayons de produits invendables. Dans certains cas, des pirates informatiques ont prolongé le cycle de dégivrage d’une heure à huit heures afin que les alarmes se déclenchent plus tard, leur permettant ainsi de maximiser les dégâts.
L’ampleur exacte des pertes reste incertaine, mais un Intermarché d’Haguenau, dans l’est de la France, a perdu environ 50 000 Euros de produits surgelés. Un magasin E.Leclerc de Wasselonne, ville voisine, a dû jeter des produits frais et surgelés d’une valeur de 220 000 Euros.
Dominique Schelcher, directeur général de Cooperative U, a qualifié mardi l’attaque d’inédite et d’inacceptable. Thierry Cotillard, directeur général d’Intermarché, a estimé que les pertes à l’échelle nationale pourraient atteindre plusieurs dizaines de millions d’euros.
Les auteurs de l’attaque n’ont pas été identifiés et aucune demande de rançon n’a été signalée. Le mode opératoire reste également inconnu, bien qu’un porte-parole d’Intermarché ait indiqué mardi à Bleeping Computer que l’attaque avait touché un prestataire de services de gestion d’équipements frigorifiques.
Le chercheur en cybersécurité Kevin Beaumont a suggéré que des milliers de contrôleurs Danfoss sont directement accessibles via Internet, avec le nom d’utilisateur défini sur « admin » et le mot de passe changeant automatiquement chaque jour pour correspondre à la date du jour.
Danfoss a indiqué que les systèmes les plus touchés étaient des produits obsolètes, notamment les modèles AK-SM 800 et AK-SC 355, qui ne bénéficient plus de mises à jour de sécurité. L’ANSSI, l’agence française de la cybersécurité, a exhorté les opérateurs à déconnecter d’Internet les interfaces de gestion vulnérables ou à limiter l’accès aux connexions de confiance.
Les équipements Danfoss ont déjà été impliqués dans d’importantes cyberattaques. L’entreprise a indiqué que 16 supermarchés russes utilisant des contrôleurs AK-SM 800 avaient été ciblés en 2022, au moment même où le conflit ukrainien s’intensifiait. La même année, 40 magasins israéliens ont été piratés. Danfoss a invoqué une protection insuffisante de la part des pare-feu ou des VPN.