


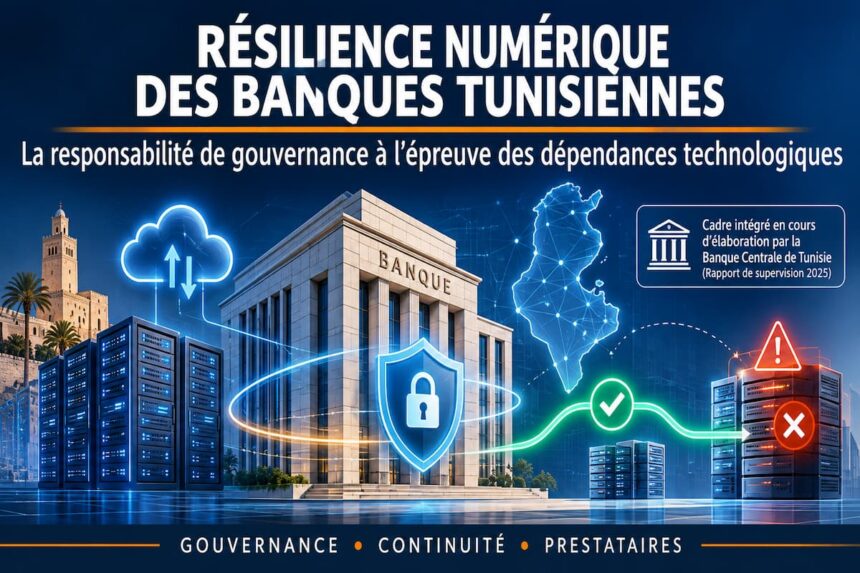
La panne mondiale de Microsoft 365 qu’une infrastructure numérique performante n’est pas nécessairement une infrastructure disponible en toutes circonstances. Pour les banques tunisiennes, l’enjeu dépasse la sécurité informatique : il concerne la continuité des services, la maîtrise des prestataires et la capacité des organes de gouvernance à transformer les exigences réglementaires en garanties opérationnelles vérifiables.
La panne mondiale qui a affecté Outlook, Teams et d’autres services Microsoft 365 les 12 et 13 novembre 2026, avant l’annonce d’un rétablissement complet le 14 novembre, a rappelé une réalité souvent reléguée au second plan : la dépendance numérique est devenue une composante du risque économique. Des entreprises, des administrations et des organisations de plusieurs pays ont été confrontées à des difficultés de communication et de fonctionnement. Microsoft a indiqué que l’incident était lié à un problème technique intervenu dans le cadre d’une évolution de ses capacités réseau, sans élément connu permettant de conclure à une cyberattaque.
Cet épisode ne signifie pas que les systèmes bancaires centraux ont été interrompus. Il ne permet pas davantage de conclure que les banques tunisiennes ont subi des perturbations comparables. Il met cependant en évidence une question qui concerne directement leur gouvernance : que se passe-t-il lorsqu’un service technologique utilisé quotidiennement devient indisponible, alors même qu’il participe à la coordination des équipes, à la circulation de l’information, au contrôle interne ou à la relation avec les clients et les partenaires ?
Lire aussi :
La panne mondiale de Microsoft 365 qu’une infrastructure numérique performante n’est pas nécessairement une infrastructure disponible en toutes circonstances. Pour les banques tunisiennes, l’enjeu dépasse la sécurité informatique : il concerne la continuité des services, la maîtrise des prestataires et la capacité des organes de gouvernance à transformer les exigences réglementaires en garanties opérationnelles vérifiables.TRIBUNE – Gouvernance bancaire et financement de l’économie : la réforme commence par l’exigence de responsabilitéUn cadre réglementaire tunisien qui ne part pas de zéroDes dispositifs déclarés à la résilience démontréeLa Banque centrale engage une nouvelle étapeSupervision bancaire : 123 mrds de dinars de crédits à l’économie en 2025 (BCT)Faire de la continuité un critère de performance bancaireC’est aussi à cette condition que la modernisation du système bancaire pourra renforcer, plutôt qu’accroître, sa dépendance aux infrastructures et aux prestataires dont il utilise les services.
TRIBUNE – Gouvernance bancaire et financement de l’économie : la réforme commence par l’exigence de responsabilité
La transformation numérique bancaire ne peut plus être évaluée uniquement à travers les investissements engagés, le nombre de services digitalisés ou les gains de productivité annoncés. Elle doit aussi être appréciée à partir d’une exigence moins visible, mais fondamentale : la capacité de la banque à continuer d’assurer ses fonctions essentielles lorsque survient une défaillance technique, une interruption de service ou l’indisponibilité d’un prestataire.
La dépendance technologique est devenue un risque de gouvernance
Le recours aux plateformes cloud, aux logiciels en mode service, aux infrastructures externalisées et aux solutions intégrées permet aux banques d’accélérer leur transformation, de bénéficier de compétences spécialisées et de maîtriser certains coûts. Il serait donc erroné de considérer le recours à des fournisseurs internationaux comme un risque en soi ou comme une atteinte automatique à la souveraineté numérique.
Le risque apparaît lorsque la dépendance n’est pas suffisamment identifiée, évaluée et encadrée. Une banque peut conserver la maîtrise de ses décisions tout en dépendant d’un fournisseur pour l’hébergement, la messagerie, les outils collaboratifs, la cybersécurité, la gestion des données ou certaines fonctions opérationnelles. Cette dépendance devient stratégique lorsque l’indisponibilité du service, la défaillance du fournisseur ou l’impossibilité de changer de solution affecte la capacité de l’établissement à fonctionner.
La question ne se limite donc pas à savoir où se trouvent les serveurs. Elle porte aussi sur la localisation et les conditions d’accès aux données, les responsabilités contractuelles, les sous-traitants, les droits d’audit, les délais de rétablissement, les mécanismes de sauvegarde, la réversibilité des solutions et la possibilité de poursuivre les activités en mode dégradé. C’est à ce niveau que le risque technologique rejoint pleinement la responsabilité des organes de gouvernance. Une décision d’externalisation ne peut être réduite à un choix technique ou à une négociation commerciale. Elle engage la continuité de l’activité, la confidentialité des informations, la capacité de contrôle de la banque et, en définitive, la confiance de ses clients.
Un cadre réglementaire tunisien qui ne part pas de zéro
La Tunisie dispose déjà de fondements réglementaires qui encadrent plusieurs de ces enjeux. La loi n°2016-48 du 11 juillet 2016 relative aux banques et aux établissements financiers prévoit, dans son article 81, la possibilité de recourir à l’externalisation de certaines opérations liées à l’activité bancaire. Elle impose notamment une convention écrite précisant les opérations concernées et les obligations des parties, tout en garantissant que les modalités d’externalisation ne font pas obstacle à la supervision de la Banque centrale de Tunisie. La loi prévoit également une information préalable de la BCT, dont le silence pendant un mois vaut acceptation.
Ce dispositif doit être lu avec la circulaire de la BCT n°2006-01 du 28 mars 2006 relative à l’externalisation. Celle-ci fixe des exigences portant notamment sur la compétence et la réputation du prestataire, sa capacité à assurer la continuité de l’activité, la sécurité et la confidentialité des données, l’existence de plans d’urgence régulièrement révisés et la possibilité d’exercer des missions d’audit sur les opérations externalisées. Elle rappelle surtout que les membres du conseil d’administration ou du directoire demeurent responsables de la politique d’externalisation.
La circulaire BCT n°2006-19 du 28 novembre 2006 relative au contrôle interne apporte un autre élément déterminant. Son article 14 prévoit que les procédures de secours informatique soient disponibles et testées périodiquement. Son article 15 exige des plans de continuité d’activité permettant de maintenir, y compris temporairement et selon différents scénarios de crise, les prestations essentielles de la banque, avant une reprise planifiée des activités. Ces plans doivent être cohérents et leur efficacité doit être appréciée au regard des ressources humaines, immobilières, techniques et financières disponibles.
Ces dispositions montrent que la continuité informatique et la continuité de l’activité bancaire ne sont pas des préoccupations nouvelles. Elles relèvent déjà d’exigences réglementaires. Le véritable enjeu réside donc moins dans l’existence de procédures que dans leur traduction en capacités opérationnelles démontrées.
Le décret-loi n°2023-17 du 11 mars 2023 relatif à la cybersécurité complète ce cadre. Il prévoit notamment un audit obligatoire et périodique pour les catégories d’organismes et de systèmes qu’il désigne, dont les fournisseurs de services d’hébergement et d’informatique en nuage. Il distingue également les structures qui gèrent des infrastructures numériques d’importance vitale, dont la liste doit être fixée par décret. Il serait donc juridiquement imprudent de considérer, sans vérification de cette désignation, que toutes les banques relèvent automatiquement de ce régime particulier.
La protection des données personnelles, les obligations relatives au secret professionnel bancaire et les règles de cybersécurité constituent par ailleurs des dimensions complémentaires, mais distinctes. Leur articulation doit être examinée dans chaque projet d’externalisation, en tenant compte de la nature des données, des traitements réalisés, des accès accordés aux prestataires et des conditions de transfert éventuel à l’étranger.
Des dispositifs déclarés à la résilience démontrée
Les rapports annuels publiés par les banques tunisiennes permettent d’identifier des démarches engagées en matière de gestion des risques et de continuité. Ils ne fournissent toutefois pas toujours les informations nécessaires pour apprécier le niveau réel de préparation face à une interruption majeure. Le rapport annuel 2025 d’une banque de la place fait état d’un plan de continuité d’activité mis en place depuis 2018. Il mentionne la poursuite de son maintien en condition opérationnelle, l’actualisation des analyses d’impact sur les activités et l’identification des actions nécessaires au maintien ou au rétablissement rapide des services critiques. Il fait également état de travaux sur la cartographie des risques et sur la base des incidents.
Le rapport de gestion 2025 d’un autre établissement bancaire évoque, pour sa part, la consolidation des systèmes critiques, l’amélioration de la résilience des infrastructures et le renforcement des dispositifs de continuité informatique et de cybersécurité. Ces éléments témoignent d’investissements et de démarches de modernisation. Ils ne suffisent cependant pas, à eux seuls, à mesurer les résultats des exercices de continuité ni les délais de reprise effectivement atteints.
Cette distinction est essentielle. L’absence, dans un rapport public, de résultats détaillés de tests ne signifie pas que ces tests n’ont pas été réalisés. Les banques peuvent être tenues de communiquer des informations sensibles à leurs autorités de contrôle sans les rendre publiques dans leur intégralité. Il n’est donc pas possible de déduire des seules publications disponibles qu’un établissement serait en conformité ou en défaut. Il reste néanmoins légitime de s’interroger sur le niveau d’information permettant aux organes de gouvernance, aux actionnaires et, dans les limites appropriées, au public, d’apprécier la solidité des dispositifs annoncés.
Un plan de continuité ne se mesure pas à son existence documentaire. Il doit être confronté à des scénarios crédibles : indisponibilité d’un centre informatique, défaillance d’un opérateur télécom, interruption d’une plateforme cloud, indisponibilité d’un prestataire critique, compromission de données ou impossibilité d’accéder à des outils essentiels. Il faut également mesurer les délais de reprise, les pertes de données acceptables, les dépendances entre applications et les capacités réelles des équipes à appliquer les procédures de secours.
La distinction entre continuité des outils collaboratifs et continuité du système bancaire central est tout aussi importante. Une interruption de messagerie ou de visioconférence ne signifie pas automatiquement que les opérations de paiement, la tenue des comptes ou les systèmes de traitement bancaire sont arrêtés. Mais elle peut perturber la coordination, les circuits de validation, les échanges avec les correspondants et la gestion d’incidents. La cartographie des dépendances doit donc couvrir les fonctions directement bancaires comme les services transversaux qui contribuent à leur fonctionnement.
La Banque centrale engage une nouvelle étape
Le rapport annuel 2025 sur la supervision bancaire, publié par la BCT en novembre 2026, apporte un éclairage important. La Banque centrale y reconnaît explicitement que la digitalisation croissante des activités et la dépendance accrue aux infrastructures et prestataires technologiques renforcent les enjeux de résilience opérationnelle. Le rapport annonce un projet de cadre global et intégré couvrant la gestion du risque opérationnel, la résilience opérationnelle, la cybersécurité et les risques liés au recours aux prestataires tiers. La BCT prévoit notamment de définir des indicateurs harmonisés et des modalités standardisées de collecte et de remontée des informations, afin de renforcer sa capacité de supervision et la capacité du secteur à anticiper, prévenir, absorber et surmonter les perturbations.
Il s’agit d’une évolution importante, mais le rapport présente ce cadre comme un projet en cours d’élaboration. Il ne doit donc pas être présenté comme une nouvelle réglementation déjà entrée en vigueur. Cette précision n’enlève rien à sa portée : elle indique que le superviseur entend faire évoluer son approche, au-delà de la seule vérification de l’existence des dispositifs formels.
La prochaine étape devra permettre de mieux apprécier les dépendances communes à plusieurs établissements, les risques de concentration chez certains prestataires, la capacité de substitution et les conditions de rétablissement des services essentiels. Elle devra aussi favoriser une meilleure comparabilité des informations transmises à la BCT, sans exposer publiquement des données sensibles susceptibles d’affaiblir la sécurité des établissements.
Faire de la continuité un critère de performance bancaire
La responsabilité des organes de gouvernance consiste désormais à inscrire la résilience numérique dans le pilotage stratégique de la banque. Cela suppose que les conseils d’administration et leurs comités spécialisés ne se limitent pas à approuver une politique de sécurité ou un plan de continuité. Ils doivent disposer d’une information régulière sur les risques majeurs, les résultats des tests, les incidents significatifs, les écarts constatés et l’exécution des mesures correctives.
La direction générale doit, de son côté, veiller à ce que les responsabilités soient clairement réparties entre les métiers, les systèmes d’information, la gestion des risques, la sécurité, la conformité et l’audit interne. La maîtrise d’un risque technologique ne relève pas exclusivement de la direction informatique : elle engage les métiers qui utilisent les services, les responsables qui arbitrent les investissements et les fonctions de contrôle qui évaluent l’efficacité des dispositifs.
Enfin, les contrats conclus avec les prestataires doivent être examinés au-delà des engagements de disponibilité affichés. Les clauses de continuité, les délais d’intervention, les droits d’audit, la gestion des sous-traitants, la localisation et l’accès aux données, les modalités de restitution et les conditions de sortie doivent faire l’objet d’une évaluation concrète. Une solution techniquement performante peut devenir une dépendance difficilement réversible si la banque ne prépare pas les conditions de son remplacement. La résilience ne signifie pas l’absence de panne. Elle désigne la capacité à en limiter les conséquences, à maintenir les fonctions essentielles, à rétablir les services dans des délais maîtrisés et à tirer les enseignements nécessaires pour éviter la répétition des mêmes vulnérabilités.
La transformation numérique des banques tunisiennes ne pourra produire durablement ses bénéfices que si elle s’accompagne d’une maîtrise équivalente des risques qu’elle introduit. Dans un secteur où la confiance repose sur la disponibilité des services, la protection des données et la fiabilité des opérations, la continuité n’est pas une fonction technique secondaire. Elle constitue une responsabilité de gouvernance et un critère de performance économique.